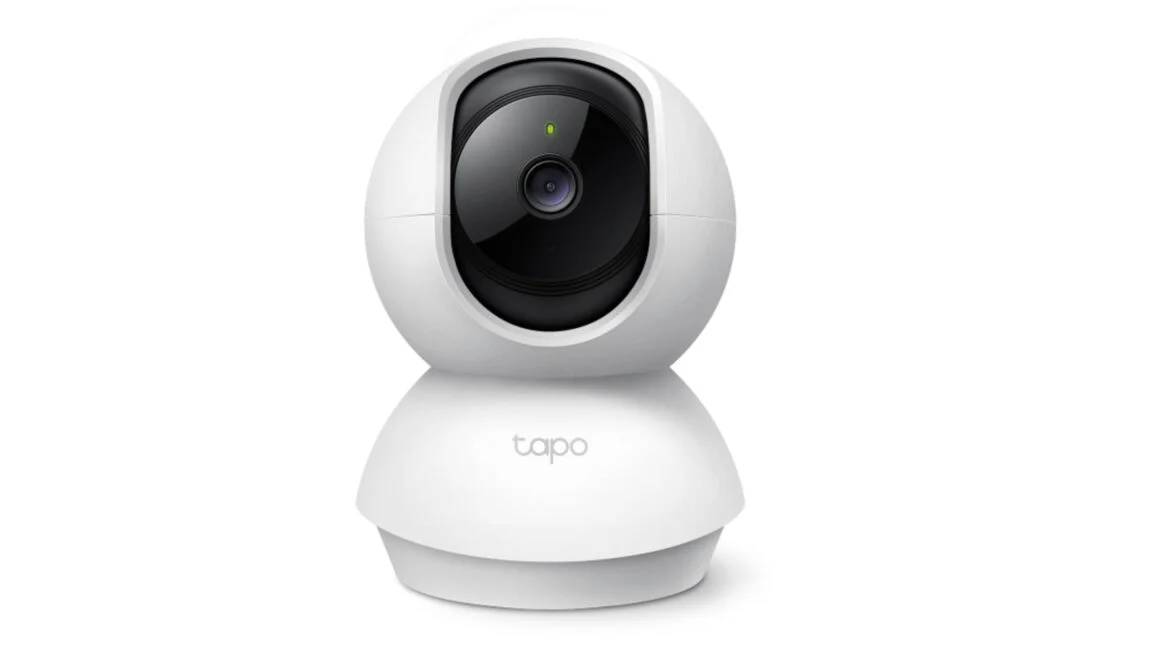
TP-Link corre ai ripari sulla sua videocamera più popolare, la Tapo C200. I ricercatori di OPSWAT hanno individuato due vulnerabilità critiche nel dispositivo. Una di queste consentiva l’accesso alla webcam senza dover digitare alcuna password. Come? Sfruttando un difetto del sistema di autenticazione, era possibile prendere il pieno controllo del device. TP-Link ha già rilasciato la patch, anche se molti utenti non l’hanno ancora installata. Vediamo in dettaglio di cosa si tratta.
Sommario
Tapo C200, la falla che apriva le porte di casa
La criticità più grave è stata classificata come CVE-2026-15315, con un punteggio di severità pari a 8,7 su 10. Il bug interessa il meccanismo di autenticazione challenge-response della telecamera. In determinate circostanze, un valore creato dal dispositivo poteva essere “riutilizzato” in una richiesta successiva. Questo era sufficiente per ottenere una sessione amministrativa valida, senza conoscere la password. Un attaccante con accesso alla rete poteva quindi visualizzare lo streaming video in tempo reale. Inoltre poteva consultare le registrazioni memorizzate e cambiare le impostazioni del dispositivo. Tutto ciò richiedeva l’invio di pochissime richieste all’interfaccia di gestione locale della telecamera.
Il secondo difetto: crash da remoto
La seconda vulnerabilità è registrata come CVE-2026-15316, con gravità 7,1 su 10. In questo caso il punto debole riguarda la fase di configurazione Wi-Fi al primo avvio della telecamera. Il dispositivo non controllava in modo corretto la dimensione dei dati crittografati ricevuti. Un aggressore poteva allora spedire un pacchetto di credenziali anomalo e troppo grande. Ciò provocava il crash del servizio HTTPS della Tapo C200, interrompendone il funzionamento. Ne risultava un attacco denial-of-service, con la telecamera resa inutilizzabile. Anche qui non servivano autenticazione né alcuna interazione da parte della vittima.
Chi ha scoperto le due vulnerabilità
Le falle sono state trovate dai ricercatori Khoi Tran e Thai Do di OPSWAT Unit 515. La scoperta è maturata nell’ambito del programma di fellowship dedicato alla sicurezza informatica. I due specialisti hanno notificato il problema a TP-Link il 16 aprile 2026. L’azienda ha riconosciuto la vulnerabilità e ha cominciato a lavorare alla correzione a luglio. I codici CVE sono stati assegnati ufficialmente il 13 agosto 2026.
Come mettere in sicurezza la tua TP-Link Tapo C200
TP-Link ha corretto entrambi i problemi con il firmware V5_1.4.6, pubblicato il 18 agosto 2026. Chi utilizza una Tapo C200 dovrebbe aggiornare il dispositivo il prima possibile. L’aggiornamento si esegue direttamente dall’app Tapo, disponibile per Android e iOS. È sufficiente aprire l’app, selezionare la telecamera e verificare la disponibilità di update. I ricercatori non hanno confermato se le falle siano state sfruttate prima della patch. In ogni caso, è meglio non lasciare esposta a reti pubbliche o non protette l’interfaccia di gestione. Più in generale, conviene sempre separare le telecamere di sorveglianza dal resto della rete domestica.
Fonte: OPSWAT